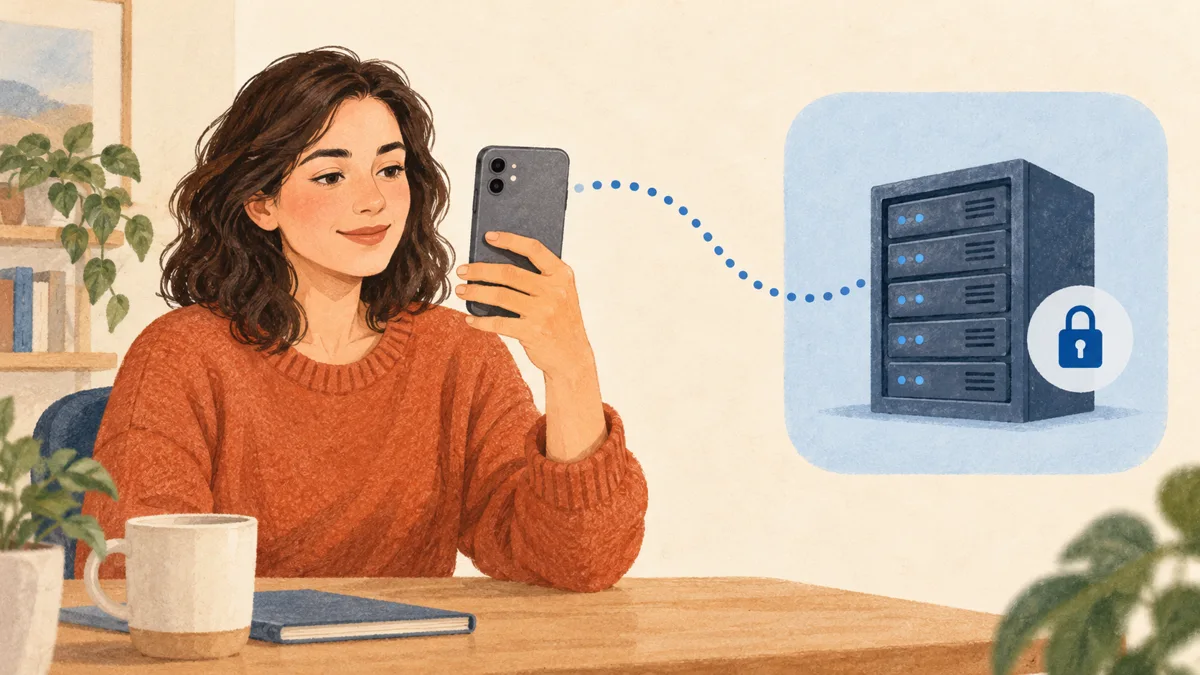
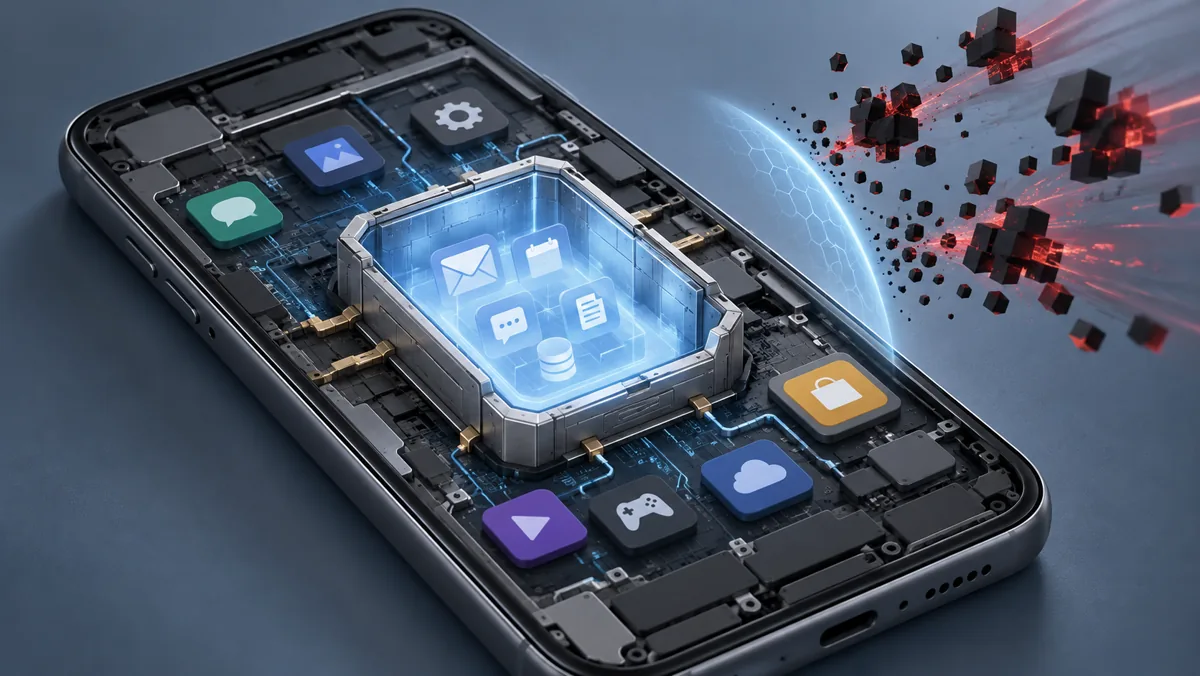
Android AISeal es la nueva arquitectura con la que Google quiere proteger la información personal que utiliza la inteligencia artificial del móvil. No hablamos de esconder una app detrás de una contraseña, sino de guardar y procesar datos sensibles dentro de una máquina virtual protegida por hardware, separada del Android principal. La idea es ambiciosa: que correos, mensajes, citas o recuerdos puedan seguir aislados incluso si el sistema operativo queda comprometido.
Google detalló el sistema el 7 de octubre de 2026. Hay una parte que ya está empezando a desplegarse, el almacenamiento protegido del contexto personal, y varias piezas que todavía son una hoja de ruta. Conviene separar ambas cosas para entender qué cambia de verdad y qué no puedes exigir todavía a tu teléfono.
Qué es Android AISeal y por qué hace falta
Los asistentes actuales ya no se limitan a responder una pregunta aislada. Para adelantarse a lo que necesitas, pueden relacionar el calendario con un correo, un mensaje y una ubicación. Ese conjunto forma una especie de memoria personal del dispositivo. Cuanto más útil es, más atractivo resulta para un atacante.
La presentación oficial de Android AISeal describe una bóveda gestionada de forma central que puede alojar bases de datos protegidas, inferencia local y, más adelante, agentes de IA. Varios servicios podrán compartir el entorno sin compartir sus datos entre sí. Es un planteamiento multiusuario dentro del propio móvil.
La primera implementación emplea AppSearch para indexar el contexto local, aunque Google deja la puerta abierta a otras bases de datos de los fabricantes. El objetivo práctico es que un asistente consulte tu agenda, prepare un resumen dentro de la bóveda y solo devuelva la respuesta final al Android normal. Los datos sin procesar no deberían cruzar esa frontera.
Cómo funciona la separación por hardware
La base no nace de cero. AISeal se apoya en Android Virtualization Framework, o AVF, y en el hipervisor pKVM. Dicho sin jerga: el teléfono crea una máquina virtual protegida, denominada pVM, que se ejecuta al lado del sistema principal pero no depende de su memoria.
La documentación técnica de AVF explica que Android puede perder el control sin obtener por ello acceso a la memoria de la pVM. Esta separación es más fuerte que el aislamiento habitual entre aplicaciones. Además, la máquina protegida puede ejecutar Microdroid, una versión mínima de Android pensada para cargas sensibles.
Hay una diferencia importante frente al procesamiento local convencional. Ejecutar una función en el móvil evita enviar determinados datos a un servidor, pero no garantiza que queden aislados del resto del sistema. Android AISeal añade una frontera de seguridad dentro del propio dispositivo. Local y protegido no son sinónimos; aquí Google intenta acercarlos.
Qué está disponible y qué sigue siendo una promesa
El anuncio sitúa el almacenamiento aislado del contexto personal como el primer hito y afirma que su despliegue ya está en marcha en Android. No publica, sin embargo, una lista de móviles compatibles, una fecha para España ni un ajuste que el usuario pueda activar. Tampoco significa que todas las funciones de Gemini empiecen a usar la bóveda desde hoy.
La siguiente fase llevará la ejecución de modelos y agentes al interior de la pVM. Después llegarían el acceso directo y privado a la NPU, el procesador especializado en IA, y una conexión cifrada de extremo a extremo con nubes confidenciales de los fabricantes. Son pasos futuros. Presentarlos como funciones terminadas sería adelantarse a la documentación.
En hardware, Google confirma soporte en el MediaTek Dimensity 9600 Pro y anticipa compatibilidad de chips Snapdragon mediante AVF. Es una señal de ecosistema, no una garantía para cualquier teléfono con esos nombres comerciales. El fabricante tendrá que integrar la arquitectura y exponerla a las funciones concretas.
¿Protege tus datos si Android es atacado?
El diseño está pensado precisamente para ese escenario. pKVM mantiene la confidencialidad de la memoria protegida aunque el Android anfitrión u otras máquinas virtuales hayan sido comprometidos. Google también destaca que pKVM obtuvo la certificación SESIP nivel 5, cuyo análisis incluye pruebas frente a atacantes con recursos y conocimiento elevados.
Eso no convierte el teléfono en invulnerable. La certificación de pKVM evalúa la base de aislamiento, no cada asistente, cada permiso ni cada respuesta. Un agente puede recibir una instrucción engañosa, el usuario puede conceder un acceso excesivo y la salida autorizada aún puede revelar más de lo esperado. AISeal reduce una clase de riesgo, pero no elimina el resto.
También queda por ver cómo se auditan los controles de salida. Google pone el ejemplo de una consulta que solo devuelve el resumen previsto, pero la calidad de esa barrera dependerá de las políticas y de la implementación de cada servicio. La arquitectura es una base sólida; la privacidad real se decidirá función por función.
Qué cambia para quien usa un móvil Android
Por ahora, poco de forma visible. No tienes que buscar un botón llamado AISeal ni comprar un teléfono por una promesa sin ficha de compatibilidad. Lo razonable es mantener Android y el parche de seguridad al día, revisar qué permisos usa cada asistente y no confundir “se procesa en el dispositivo” con “está aislado por hardware”.
La noticia sí cambia el criterio con el que conviene evaluar futuras funciones de IA. Ya no bastará con preguntar si trabajan en local. También habrá que saber dónde guardan el contexto, si la inferencia ocurre dentro de una pVM y qué información puede salir de ella. Es el mismo tipo de letra pequeña que revisamos al explicar cómo Android transfiere contraseñas y passkeys sin archivos CSV.
AISeal encaja además con funciones más personales como las incluidas en el Android Drop de septiembre. Si un asistente recuerda dónde guardaste el pasaporte o interpreta información entre varias aplicaciones, el lugar donde conserva ese contexto deja de ser un detalle técnico.
La clave está en no confundir arquitectura con disponibilidad
Android AISeal apunta en la dirección correcta: separar los datos íntimos de la IA del sistema que usamos a diario y hacerlo con una base abierta para fabricantes de chips y móviles. La protección frente a un Android comprometido es una mejora relevante sobre el simple aislamiento de aplicaciones.
Pero hoy la noticia es la arquitectura y el inicio del almacenamiento protegido, no un escudo completo para cualquier asistente. Hasta que Google y los fabricantes publiquen compatibilidad, funciones y controles verificables, la conclusión prudente es esta: AISeal mejora la base sobre la que se construirá la IA personal de Android, aunque todavía no sustituye las buenas decisiones de permisos, actualizaciones y uso.
Transparencia editorial: esta noticia se basa en documentación oficial de Google y Android consultada el 10 de octubre de 2026. No contiene enlaces de afiliado ni afirma que hayamos probado AISeal en un dispositivo.